
O pixel não é só uma linha de código
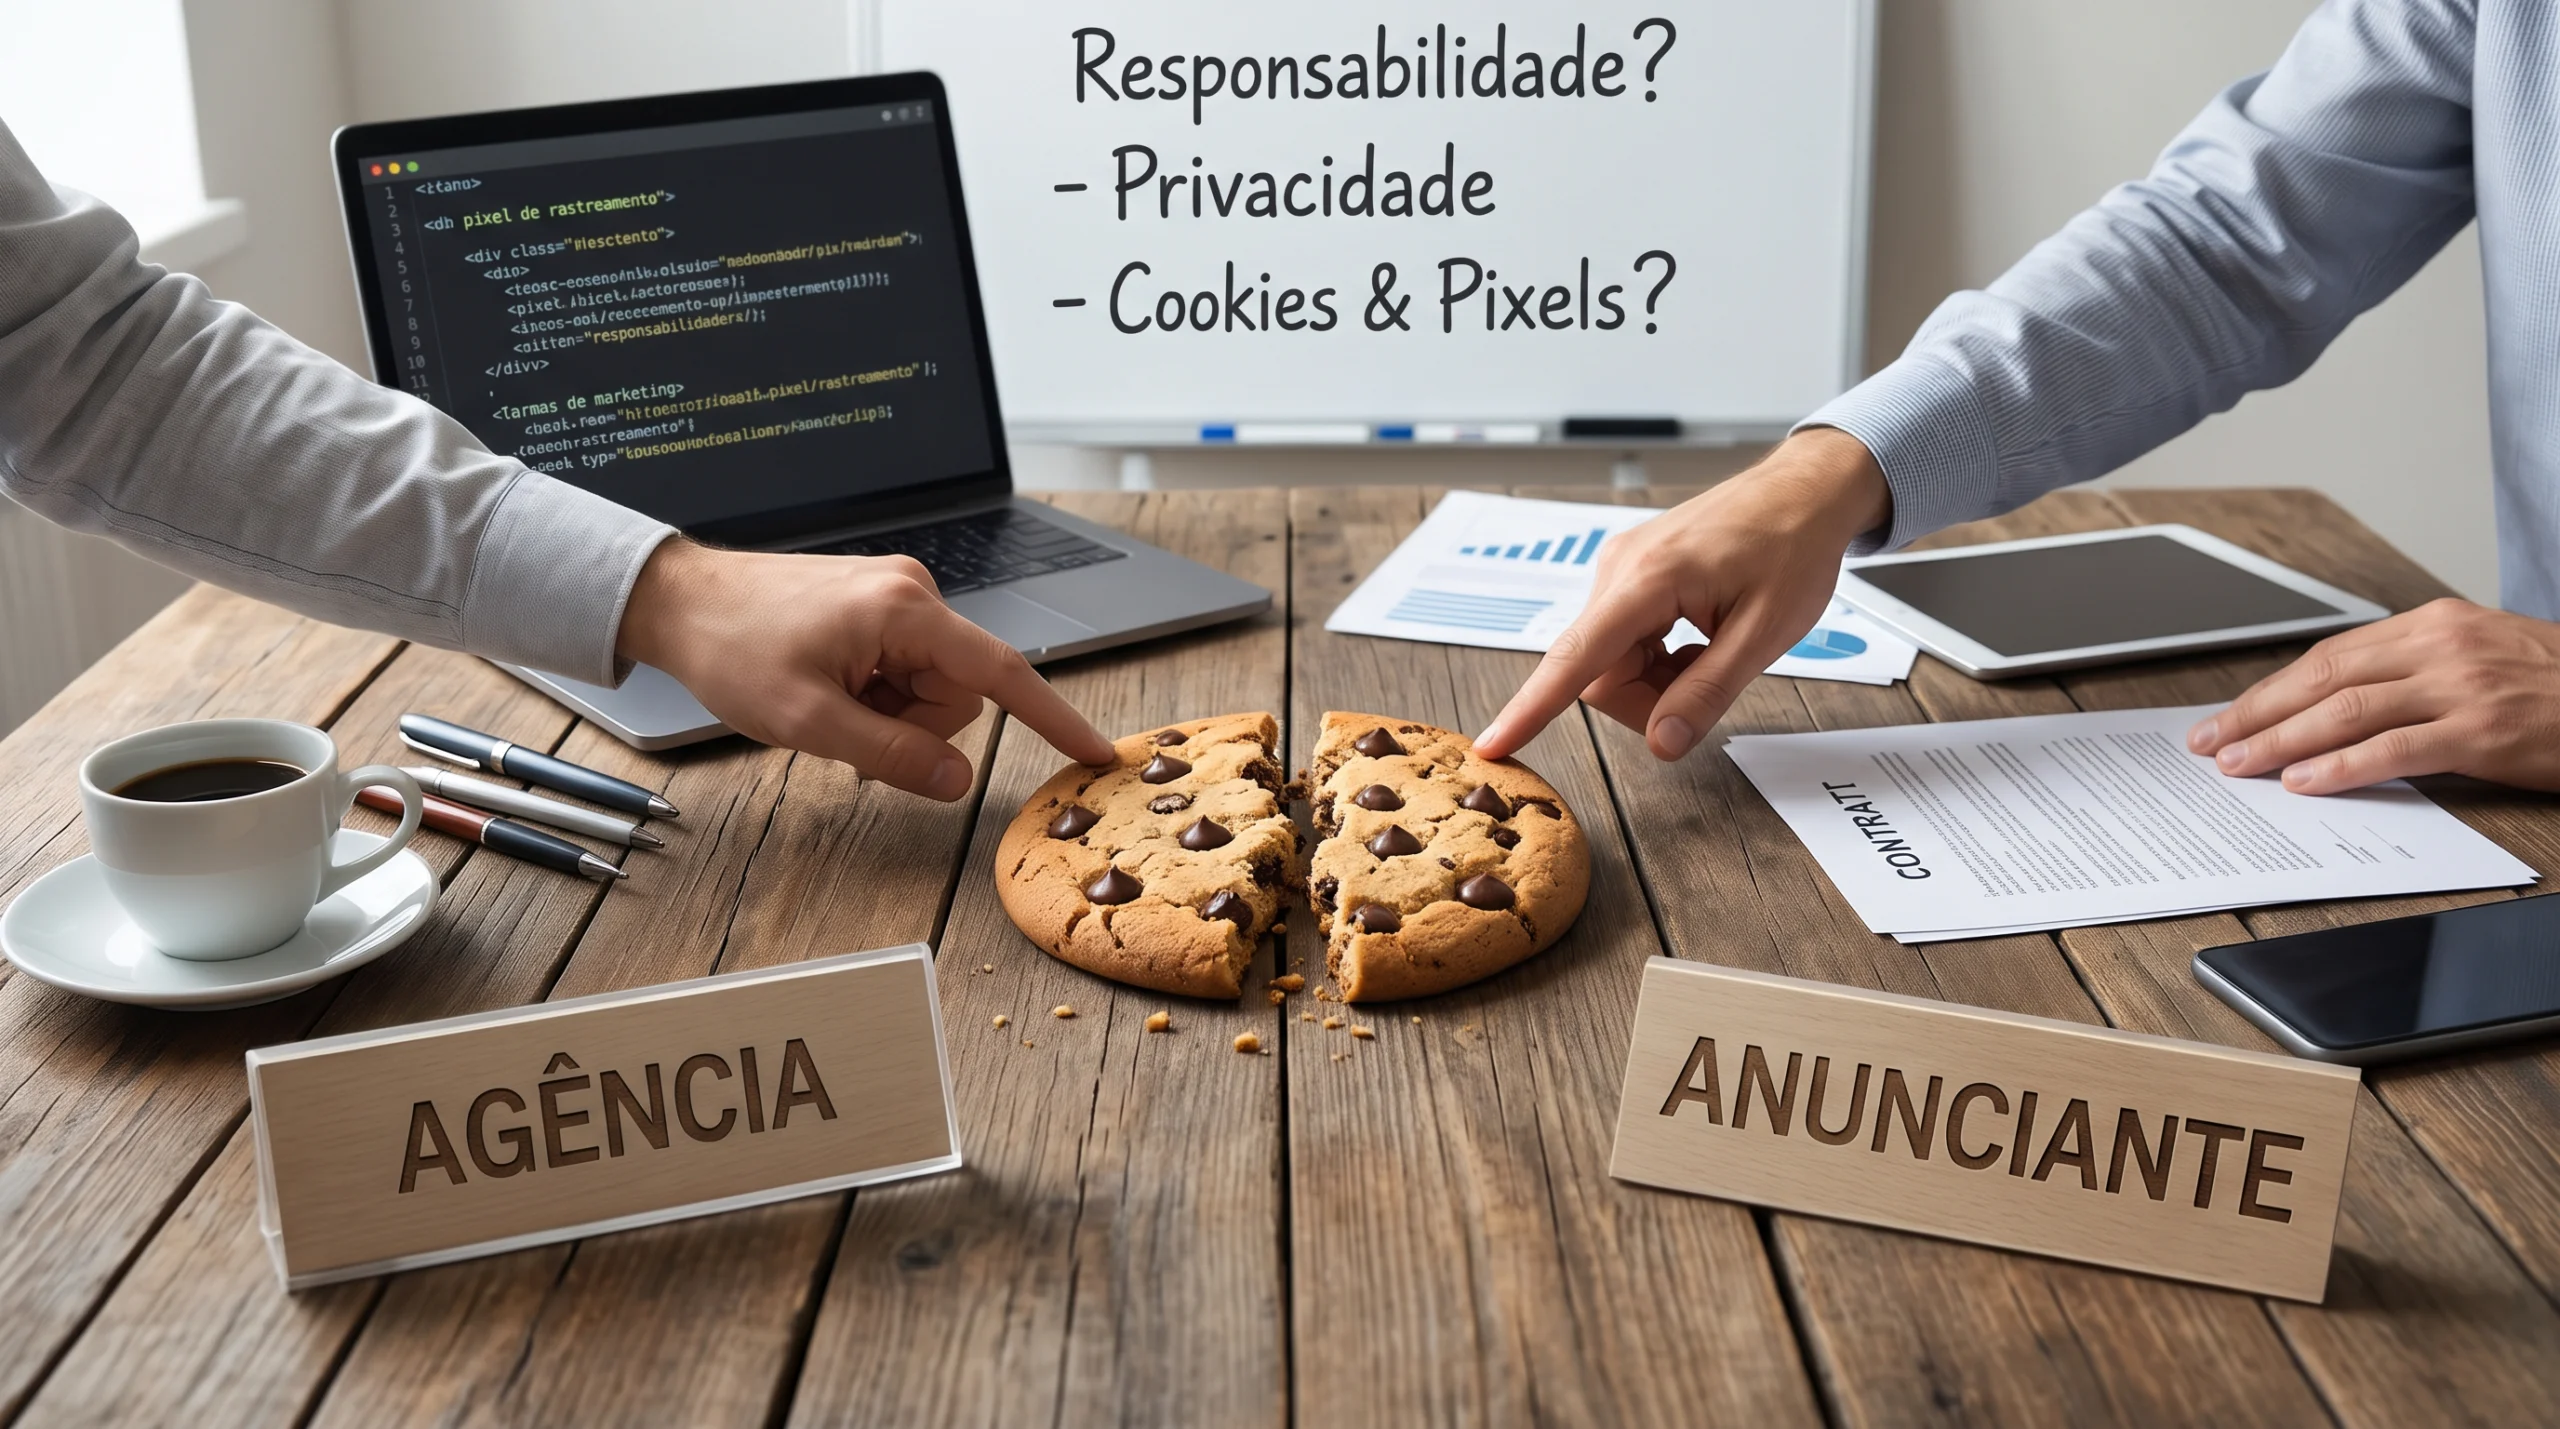
Quase toda campanha de mídia paga depende de pixels, tags e cookies para medir conversões e reencontrar visitantes. Nós observamos que, nesse arranjo, a conversa sobre responsabilidade costuma terminar em uma frase cômoda: o anunciante acha que a agência cuida disso, a agência acha que o cliente é o dono do site, e ambos presumem que a plataforma de anúncios responde pelo que coleta. Apesar disso, ninguém registrou quem decidiu o quê.
Um pixel de anúncios, ao ser instalado em um site, passa a coletar informações sobre os visitantes e a enviá-las a um terceiro: páginas visitadas, produtos vistos, identificadores do navegador. Em muitos casos, esses dados permitem individualizar a pessoa, e então são dados pessoais. Instalar a tag é, portanto, iniciar um tratamento, com tudo o que a LGPD exige para ele.
Uma loja virtual de móveis que ativa o remarketing para lembrar quem abandonou o carrinho está decidindo duas coisas ao mesmo tempo: que o comportamento dos seus visitantes será observado e que essa informação será repassada a uma plataforma para fins publicitários. Essa decisão tem consequências jurídicas, ainda que tenha sido tomada com um clique em um gerenciador de tags.
Responsabilidade presumida versus responsabilidade mapeada: onde está a diferença
A diferença aparece quando alguém pergunta: com base em que esse visitante foi rastreado? Sem mapeamento, as três partes olham umas para as outras. Com mapeamento, existe um documento dizendo quem decidiu instalar a tag, que finalidade foi informada e onde está o registro do consentimento.
Quem é quem em uma campanha de remarketing
Os papéis dependem de quem decide a finalidade e os elementos essenciais do tratamento, conforme o Guia Orientativo da ANPD sobre agentes de tratamento. A tabela abaixo organiza o cenário mais comum, lembrando que a classificação final depende dos fatos de cada caso:
| Agente | Papel provável | Obrigação principal |
|---|---|---|
| Anunciante (dono do site) | Controlador do tratamento feito em seu site | Informar o titular, escolher a base legal e garantir o consentimento antes de ativar as tags |
| Agência | Operadora, se segue instruções do anunciante; controladora, se decide por conta própria | Configurar conforme as instruções documentadas e não reutilizar os dados para outras finalidades |
| Plataforma de anúncios | Controladora independente ou conjunta, conforme os termos e o uso dos dados | Cumprir suas próprias obrigações, e a empresa deve conhecer o que os termos preveem |
| Fornecedor da ferramenta de consentimento | Operador, em regra | Registrar escolhas do titular de forma auditável |
Esse quadro mostra por que a resposta “quem responde” raramente é um nome só. A responsabilidade se distribui entre quem decide e quem executa.
O anunciante
Por ser dono do site e quem escolhe fazer remarketing, o anunciante costuma ser o controlador do tratamento realizado ali. É ele quem precisa informar os visitantes sobre o uso de cookies e pixels, escolher a base legal e garantir que as tags só sejam disparadas depois de obtido o consentimento, quando essa for a base adequada. Todavia, é comum que o cliente delegue tudo à agência e considere o assunto encerrado, esquecendo que a decisão de rastrear foi dele.
A agência
A agência é quem, no dia a dia, instala tags, cria públicos e ajusta campanhas. Quando segue instruções do anunciante, atua como operadora e deve tratar os dados somente para a finalidade combinada. Porém, se reaproveita listas de visitantes de um cliente para campanhas de outro, ou monta públicos para uso próprio, deixa de ser mera executora e passa a responder como quem decide.
A plataforma de anúncios
As plataformas têm interesse próprio nos dados que coletam: usam informações para aperfeiçoar seus sistemas de anúncios e para outras finalidades. Por isso, o papel delas pode ser o de controladora independente ou conjunta, conforme os termos contratados e o uso concreto. Anunciante e agência não conseguem “terceirizar” a responsabilidade a esse agente, e precisam conhecer o que os termos de uso e os aditivos de dados da plataforma preveem.
O que o Guia de Cookies da ANPD indica sobre consentimento
O Guia Orientativo de Cookies e Proteção de Dados Pessoais, publicado pela ANPD em outubro de 2022, é a principal referência da autoridade sobre o tema. Segundo o guia, cookies estritamente necessários ao funcionamento do serviço não exigem consentimento. Já para os cookies de publicidade e rastreamento comportamental, o legítimo interesse dificilmente será a base mais apropriada, e o consentimento tende a ser a hipótese mais adequada.
A LGPD define o consentimento como manifestação livre, informada e inequívoca para uma finalidade determinada (art. 5º, XII), e declara nulas as autorizações genéricas (art. 8º, §4º). Na prática, isso afasta duas práticas comuns: o banner que informa que “ao continuar navegando você concorda” e o botão único de “aceitar tudo”. Além disso, o ônus de provar que o consentimento foi obtido de forma válida é do controlador (art. 8º, §2º), o que exige manter registro da versão do aviso, da data e da escolha feita.
Ainda assim, mudar a tecnologia de coleta não muda a obrigação. Uma empresa que troca o rastreamento por pixel por uma integração diretamente entre servidores continua precisando de base legal, de transparência e de contrato. Muda o meio técnico, mas a finalidade e o tratamento permanecem.
Controladoria conjunta e responsabilidade solidária
Em alguns arranjos, anunciante e plataforma decidem em conjunto sobre o tratamento: ambos se beneficiam dos dados coletados e definem, de forma convergente, como o pixel funciona. O guia da ANPD fala nesses casos em controladoria conjunta, e o ideal é que as partes formalizem como dividem as obrigações.
Quanto à responsabilidade por danos, a LGPD estabelece que os controladores diretamente envolvidos no tratamento que gerou o dano respondem solidariamente (art. 42, §1º, II), e que o operador responde solidariamente quando descumpre a lei ou as instruções lícitas do controlador (art. 42, §1º, I). Entretanto, essa responsabilidade não é automática: os agentes só se eximem se provarem uma das hipóteses do art. 43, como a inexistência de violação à legislação. Uma agência que consegue demonstrar que seguiu instruções documentadas e que o consentimento era responsabilidade do cliente está em posição muito melhor do que a que não tem registro de nada.
O contrato entre anunciante e agência
O contrato é o ponto em que o mapeamento ganha forma. Entre os itens que não podem faltar estão a definição de quem é controlador e quem é operador, a lista de tags e pixels que a agência pode instalar, a finalidade de cada um, a proibição de reutilizar dados de visitantes em campanhas de outros clientes, a responsabilidade pela ferramenta de consentimento, as medidas de segurança, a comunicação de incidentes e o destino dos dados ao fim da relação.
Uma agência de performance que atende uma rede de clínicas, por exemplo, deve ter uma cláusula dizendo que as listas de visitantes das unidades só podem ser usadas nas campanhas daquela rede. Sem essa cláusula, a prática de “aproveitar o público” entre contas parece eficiente, mas rompe a finalidade que justificou a coleta.
Como organizar na prática
Para a maioria das empresas, o caminho tem quatro passos. Primeiro, inventariar todas as tags, pixels e cookies ativos nos sites e aplicativos, com a finalidade de cada um, algo que costuma revelar tags esquecidas, instaladas por campanhas antigas. Segundo, classificar cada item entre estritamente necessário e não necessário, e escolher a base legal correspondente, com consentimento prévio para os de publicidade. Terceiro, configurar o gerenciador de consentimento para que as tags só disparem após a escolha do visitante, com possibilidade real de recusa e de revisão posterior. Por fim, formalizar em contrato os papéis de anunciante, agência e fornecedores, e revisar o inventário periodicamente.
Contudo, nenhum desses passos depende de ferramentas sofisticadas. Dependem de decisão, de registro e de alguém responsável por manter o inventário atualizado, senão cada nova campanha acrescenta uma tag sem que ninguém reavalie o conjunto.
Conclusão
Em campanhas com pixels, cookies e remarketing, a responsabilidade pelos dados dos visitantes não pertence a um só agente: depende de quem decide a finalidade, de quem informa o titular e de quem consegue provar o consentimento. O anunciante costuma ser o controlador do tratamento em seu site, a agência responde conforme o que decide e executa, e a plataforma tem papel próprio. Empresas que mapeiam as tags, definem os papéis em contrato e obtêm o consentimento antes da ativação trocam a suposição de que “o outro cuida” por um registro que conseguem apresentar.
Para aprofundar temas relacionados, vale consultar os artigos Bases de Clientes de Terceiros: Até Onde uma Agência Pode Usar os Dados do Cliente do seu Contratante? e LGPD para Agências de Marketing: Quem Responde pelos Dados Pessoais em Campanhas com Influenciadores e Conteúdo Gerado por Usuário (UGC)? no blog da DPOnet.
Perguntas frequentes (FAQ)
Dúvidas comuns sobre pixels, cookies, remarketing e a responsabilidade de agências e anunciantes na LGPD
1. Quem responde pelos dados coletados por um pixel instalado no site do anunciante?
Em regra, o anunciante, que decide instalar o pixel e é o controlador do tratamento feito em seu site. A agência responde conforme o papel que exerce e as instruções que recebe, e a plataforma de anúncios também tem obrigações próprias. A classificação final depende de quem decide a finalidade e os elementos essenciais do tratamento.
2. Remarketing exige consentimento do visitante?
Segundo o Guia de Cookies da ANPD, o legítimo interesse dificilmente será a base legal mais apropriada para cookies de publicidade, e o consentimento tende a ser a hipótese mais adequada. O consentimento deve ser obtido antes da ativação das tags, livre, informado, para finalidade determinada e revogável.
3. A agência pode usar a lista de visitantes de um cliente em campanhas de outro?
Não, sem autorização e base legal específicas. A agência que segue instruções do anunciante é operadora e deve tratar os dados apenas para a finalidade combinada. Reutilizar a lista para outro cliente é tratamento fora da finalidade e pode fazer a agência responder como quem decide.
4. O que deve constar no contrato entre anunciante e agência sobre pixels e cookies?
A definição dos papéis de controlador e operador, a lista de tags e pixels autorizados e sua finalidade, a proibição de reutilizar dados em campanhas de outros clientes, a responsabilidade pela ferramenta de consentimento, as medidas de segurança, a comunicação de incidentes e o destino dos dados ao fim do contrato.