Treinar Modelos de IA com Dados de Clientes: A Empresa Pode Usar Informações Pessoais sem uma Nova Autorização?
Uma base de clientes não é um banco de treinamento por padrão. Reaproveitar esses dados para ensinar um modelo de IA, sem base legal específica, pode transformar um ativo estratégico em um passivo regulatório — como já mostrou o caso de uma grande rede social que teve sua política de IA suspensa pela ANPD.
DPOday 2027: O Que Muda na 5ª Edição do Maior Evento de Proteção de Dados do Brasil?
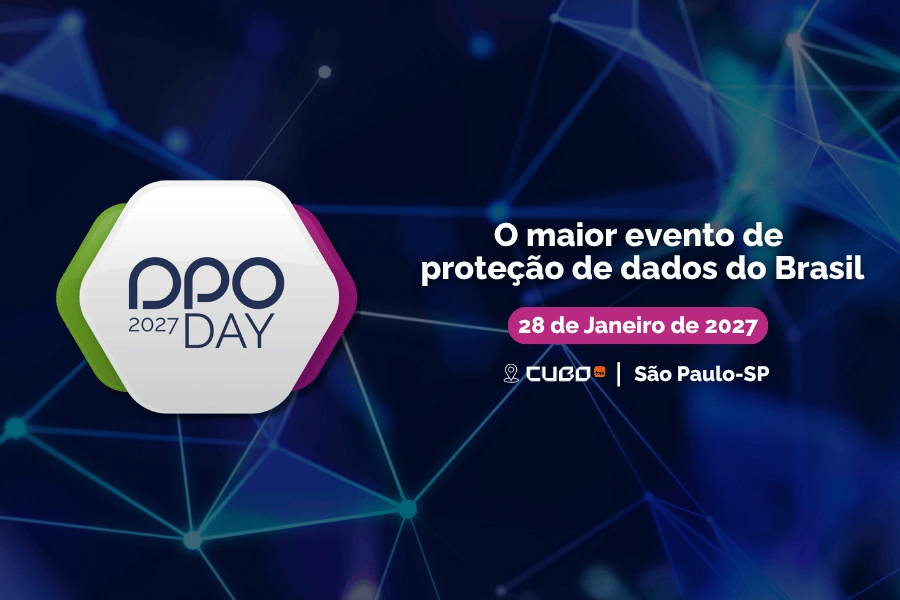
O DPOday 2027 chega à 5ª edição depois de quadruplicar seu público em quatro anos. Mas o que muda de fato para quem já esteve nas edições anteriores? Um tema novo — agentes de IA autônomos —, um formato consolidado em três palcos e presença internacional confirmada mudam o tom da conversa em 2027.
Consentimento Parental na LGPD: Como Estruturar Autorizações Válidas para o Tratamento de Dados de Menores?
Um clique em “aceito os termos” não é suficiente quando o titular dos dados é uma criança. A LGPD trata o consentimento parental como uma exigência específica e destacada — e negligenciar esse detalhe pode transformar um cadastro simples em um passivo jurídico silencioso.
Por Que Planos de Adequação à LGPD “Morrem”: O Papel do PDCA e do 5W2H na Gestão de Não Conformidades
O plano de adequação à LGPD começa com energia: diagnóstico feito, gaps listados, áreas envolvidas, prazo de conclusão definido. Três meses depois, metade das ações ainda está como “pendente”, ninguém sabe de quem é o próximo passo e o DPO é o único que ainda faz perguntas sobre o assunto em reunião. O plano não falhou por falta de intenção — falhou por falta de método. Sem um ciclo estruturado de planejamento, execução, verificação e ajuste, qualquer lista de não conformidades de LGPD se transforma em arquivo morto.
Na Mira da ANPD: Os Motivos Por Trás dos Alvos e o Risco de Esconder Seu Canal de Atendimento
Quando a ANPD abriu um processo administrativo sancionador contra uma das maiores operadoras de telefonia do Brasil, a notícia que circulou nos noticiários de privacidade foi sobre o volume de dados compartilhados com uma empresa de análise de crédito — mais de cem informações distintas por usuário, sem transparência adequada ao titular.
Gestão de Incidentes de Segurança e Notificação à ANPD em Ambientes Complexos
As primeiras horas após a descoberta de um incidente de dados pessoais são as que mais importam — e as que a maioria das organizações enfrenta sem um roteiro claro.
Governança de Privacidade Corporativa: Como Gerenciar Múltiplas Filiais e CNPJs em Uma Única Plataforma
Índice O Que é Governança de Privacidade Centralizada com Visão Segregada Gestão Descentralizada vs. Plataforma Enterprise Unificada Por Que Holdings e Conglomerados Têm Dores Específicas de Conformidade Como uma Plataforma Multi-CNPJ Funciona na Prática O Que Muda para o DPO Corporativo Conclusão: Governança de Grupo não é Soma de Conformidades Individuais Perguntas frequentes (FAQ) O […]
Mapeamento de Dados (ROPA) Automatizado: Como Fazer sem Complicação
O mapeamento de dados costuma ser descrito como a etapa mais complexa da LGPD — e, na maior parte dos casos, essa reputação foi construída pelo jeito errado de fazer. Planilhas que crescem sem critério, formulários enviados por e-mail que voltam incompletos, entrevistas com áreas que não sabem nomear as bases legais que utilizam: esse é o cenário que transforma o ROPA em um projeto que nunca termina.
Porém, quando o inventário de dados pessoais é conduzido com o apoio de uma plataforma LGPD e fluxos automatizados, o tempo de execução cai drasticamente — e o ROPA deixa de ser um entregável pontual para se tornar um ativo de governança vivo, sempre atualizado.
Neste artigo, explicamos o que diferencia o mapeamento de dados automatizado do processo manual, quanto tempo cada abordagem consome na prática e o que avaliar antes de escolher um software de mapeamento de dados LGPD para a sua organização.
DPO as a Service e Plataforma LGPD: Como Combinar Tecnologia e Especialistas
Imagine tentar construir uma casa apenas com um arquiteto — sem ferramentas, sem materiais, sem equipe de execução. Ou, pelo caminho inverso, montar uma estrutura inteira só com equipamentos de última geração, sem ninguém que saiba lê-los.
Com a adequação à LGPD, a lógica é exatamente a mesma: a tecnologia sem o especialista humano fica incompleta, e o especialista sem uma boa plataforma DPO perde tempo e aumenta o risco de erro.
Neste artigo, vamos explicar como a combinação entre DPO as a Service e uma plataforma LGPD cria a estrutura de governança mais eficiente disponível — especialmente para empresas que precisam de resultados sem montar uma equipe interna dedicada.
O que é uma Solução LGPD e Quais Recursos Ela Deve Ter?
Você já se perguntou o que está por trás de uma empresa que responde com rapidez quando um cliente pede para excluir seus dados?
Ou como um negócio consegue gerar, em minutos, um relatório completo sobre todas as suas práticas de tratamento de dados pessoais? A resposta, quase sempre, passa por uma solução LGPD bem implementada. Neste artigo, vamos explicar o que é esse tipo de sistema, quais recursos ele precisa ter para ser considerado completo e como diferenciar uma ferramenta robusta de uma que apenas aparenta conformidade.
Como Escolher a Melhor Plataforma LGPD em 2026: Guia Completo de Avaliação
Escolher a ferramenta certa para adequação à Lei Geral de Proteção de Dados (LGPD) pode parecer tão complexo quanto montar um quebra-cabeça sem ver a imagem da caixa. Com o amadurecimento das fiscalizações da Autoridade Nacional de Proteção de Dados (ANPD) e a escalada nos incidentes de segurança cibernética, a gestão da privacidade deixou de ser um projeto pontual para se tornar uma disciplina contínua e estratégica de governança corporativa.
Em um mercado repleto de opções, tomar a decisão correta exige um método de avaliação rigoroso. Este guia foi estruturado para auxiliar executivos de Tecnologia, Jurídico, Compliance e CISOs a avaliarem a melhor infraestrutura tecnológica para suas empresas em 2026 — comparando automação, suporte, inteligência artificial e capacidade real de sustentação de grandes operações.
Meio Milhão de Prontuários Expostos: A Fiscalização da ANPD que Todo Gestor de Saúde Precisa Conhecer
O vazamento de dados médicos não é apenas um incidente de segurança da informação. É uma quebra irreparável do sigilo médico e da dignidade humana. A ANPD instaurou um processo sancionatório contra uma Organização Social responsável pela gestão de hospitais e postos de saúde públicos após uma falha que expôs informações pessoais e prontuários médicos de aproximadamente 500 mil pacientes. O caso é um alerta vermelho para todo o setor de saúde: na era da medicina digital, zelar pela vida do paciente também significa blindar sua identidade e privacidade.