
Como funciona o golpe do CEO com voz clonada
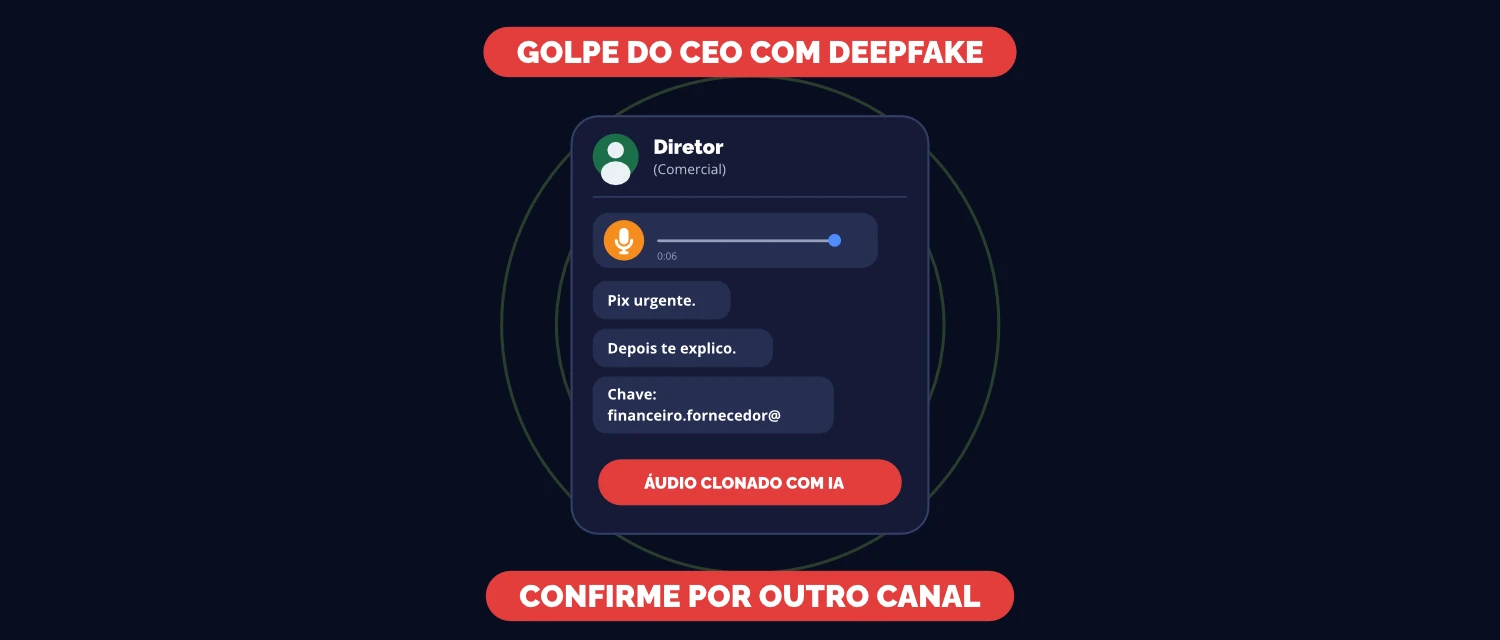
“Oi. Preciso que você faça um Pix urgente para um fornecedor. Depois te explico.” A mensagem chega no WhatsApp, com a voz do diretor, o tom de sempre e a pressa de sempre. Só que quem falou não foi o diretor: foi uma inteligência artificial.
Esse é o golpe do CEO na versão mais recente. O criminoso se passa por um executivo e pede uma transferência fora do fluxo normal. A novidade é que agora ele não depende só de texto: com alguns segundos da voz de alguém, retirados de um vídeo, de uma live ou de uma reunião gravada, ele gera um áudio convincente.
Neste artigo, você vai entender por que essa fraude funciona, quais 3 regras barram o golpe antes do pagamento e o que o time precisa fazer se o dinheiro já tiver saído.
[Vídeo: incorporar o Reels “Golpe do CEO” da DPOnet]
O roteiro típico da fraude
- Coleta da voz: o golpista reúne trechos públicos do executivo, como entrevistas, webinars e posts em redes sociais.
- Clonagem com IA: ferramentas de síntese de voz reproduzem timbre, sotaque e ritmo de fala.
- Contato com quem paga: a mensagem vai para o financeiro, compras ou um assistente com acesso ao banco.
- Urgência e sigilo: “é para agora”, “não comenta com ninguém”, “depois te explico”.
- Chave de destino: um Pix para uma conta de “fornecedor” que, na prática, pertence ao criminoso ou a um laranja.
Por que o golpe do CEO com deepfake funciona tão bem
O golpe não explora uma falha de sistema. Ele explora a hierarquia e a confiança dentro da empresa. Quando o pedido parece vir de cima, a tendência natural é obedecer rápido, sobretudo se o colaborador quer mostrar eficiência.
Além disso, o deepfake de voz elimina o principal sinal de alerta das versões antigas da fraude: o texto estranho, com erros ou fora do estilo do executivo. Agora o pedido soa exatamente como a pessoa.
- Pix é instantâneo: uma vez enviado, o valor pode ser pulverizado em outras contas em minutos.
- Exposição pública de executivos: quanto mais o diretor aparece em vídeos, mais material o golpista tem para clonar.
- Processos informais: empresas que aprovam pagamento “por WhatsApp” abrem a porta para qualquer pessoa que consiga imitar a liderança.
Atenção: o mesmo recurso já aparece em chamadas de vídeo. Rosto e voz sintéticos em uma reunião online também são possíveis, então “eu vi a pessoa” deixou de ser garantia.
[Link Interno: Engenharia social: como funcionam os golpes mais comuns nas empresas]
3 regras para sua empresa não cair no golpe
A boa notícia é que a defesa contra o golpe do CEO não exige tecnologia cara. Ela depende de regras simples, escritas e repetidas até virarem hábito.
1. Nenhum pagamento sai só por mensagem ou áudio
Defina que áudio, texto ou e-mail sozinhos nunca autorizam um pagamento, seja qual for o cargo de quem pede. Todo pagamento fora da rotina precisa passar pelo fluxo formal: pedido registrado, aprovação no sistema e, para valores altos, dupla aprovação.
Essa regra protege também o colaborador. Ele não precisa “desobedecer” o diretor: basta seguir uma política que vale para todo mundo.
2. Confirme sempre por outro canal
Recebeu um pedido urgente? Ligue para o número que você já tem salvo do executivo, e não para o número que mandou a mensagem. Outra opção é confirmar pessoalmente ou por um canal corporativo oficial.
- Nunca use telefone, link ou contato informado na própria mensagem suspeita.
- Para liderança e financeiro, combine uma palavra de verificação que só eles conhecem.
- Mudança de dados bancários de fornecedor exige confirmação com o contato já cadastrado.
Dica prática: se o executivo realmente pediu, ele não vai se importar com uma ligação de 30 segundos. Se ele se irritar com a checagem, a política precisa de apoio da diretoria.
3. Treine o time para desconfiar de qualquer urgência
Urgência e sigilo são sinais de golpe. O treinamento precisa mostrar exemplos reais, incluindo áudios clonados, para que o time reconheça o padrão na hora:
- pedido fora do horário ou do canal habitual;
- pressa sem justificativa (“depois te explico”);
- pedido de sigilo (“não fala com ninguém”);
- conta ou chave Pix nova, em nome de pessoa física ou empresa desconhecida.
[Link Interno: Conscientização em segurança da informação: como treinar colaboradores]
E se o golpe acontecer? O plano de resposta a incidentes
Mesmo com regras, alguém pode cair. Nesse momento, o que define o tamanho do prejuízo é a velocidade da resposta. Por isso, o time precisa saber, antes do problema, o que registrar e quando comunicar. Isso é o plano de resposta a incidentes.
Passo a passo nas primeiras horas
- Acione o banco imediatamente: informe a fraude e peça a abertura do MED (Mecanismo Especial de Devolução do Pix). Quanto antes, maior a chance de bloquear o valor na conta de destino.
- Preserve as evidências: não apague nada. Salve o áudio, prints da conversa com data e hora, o número de origem, a chave Pix e o comprovante.
- Avise o comitê de incidentes: segurança da informação, financeiro, jurídico e o DPO precisam saber no mesmo dia.
- Registre boletim de ocorrência: o documento ajuda no processo com o banco e em eventual ação judicial.
- Contenha a origem: verifique se a conta de WhatsApp ou e-mail de algum executivo foi invadida e troque senhas e autenticações.
- Alerte a empresa: outros colaboradores podem estar recebendo a mesma abordagem.
[Link Externo: Banco Central do Brasil, página oficial do Pix e do MED — https://www.bcb.gov.br/estabilidadefinanceira/pix]
O que deve ficar registrado
Um bom registro responde a perguntas simples: o que aconteceu, quando, quem foi afetado, quais dados ou valores estavam envolvidos e quais medidas foram tomadas. Esse histórico orienta a resposta atual e melhora a prevenção do próximo caso.
Quando o golpe do CEO vira incidente de dados pessoais
Nem todo golpe do CEO é um incidente de segurança com dados pessoais. Contudo, ele pode virar um. Isso acontece, por exemplo, quando o criminoso pede uma planilha de clientes, a folha de pagamento ou dados de colaboradores em vez de dinheiro, ou quando a fraude começa com a invasão da conta de um executivo.
Nesses casos, entra em cena a LGPD. Pela Resolução CD/ANPD nº 15/2024, o controlador deve comunicar à ANPD e aos titulares o incidente que possa gerar risco ou dano relevante em até 3 dias úteis a partir do conhecimento. Além disso, a empresa deve manter o registro de todos os incidentes, inclusive os não comunicados, por no mínimo cinco anos.
Atenção: 3 dias úteis passam rápido. Sem um plano pronto, a empresa gasta esse prazo descobrindo quem deveria decidir.
[Link Externo: ANPD, comunicação de incidente de segurança — https://www.gov.br/anpd/pt-br/canais_atendimento/agente-de-tratamento/comunicado-de-incidente-de-seguranca-cis]
[Link Interno: Comunicação de incidente à ANPD: prazos e passo a passo]
Resumo: prevenção e resposta em um só quadro
A tabela abaixo reúne o que cada área precisa fazer antes e depois de uma tentativa de golpe do CEO:
| Momento | Ação | Responsável |
|---|---|---|
| Prevenção | Nenhum pagamento autorizado só por áudio ou mensagem | Financeiro e diretoria |
| Prevenção | Confirmação por outro canal, com número já cadastrado | Quem recebe o pedido |
| Prevenção | Treinamento sobre urgência, sigilo e deepfake | Segurança da informação e RH |
| Resposta | Contato imediato com o banco e pedido de MED | Financeiro |
| Resposta | Preservação de evidências e boletim de ocorrência | Segurança e jurídico |
| Resposta | Avaliação de dados pessoais e comunicação à ANPD em até 3 dias úteis, se houver risco relevante | DPO |
| Pós-incidente | Registro do incidente e revisão das regras | Comitê de incidentes |
Transforme as 3 regras em política da empresa
O golpe do CEO com deepfake depende de uma brecha: a pressa de quem quer ajudar o chefe. Por isso, a proteção mais eficaz é tirar a decisão do improviso. Com pagamentos só pelo fluxo formal, confirmação por outro canal e um time treinado para desconfiar da urgência, o áudio clonado perde a força.
Para fechar o ciclo, deixe o plano de resposta a incidentes escrito, com responsáveis e prazos definidos. Assim, se o pior acontecer, ninguém perde horas decidindo quem liga para o banco ou quem avalia a comunicação à ANPD.
Fale com a DPOnet e estruture seu plano de resposta a incidentes
Conhece alguém do financeiro que precisa ler isto? Compartilhe o artigo com o time.
Perguntas frequentes (FAQ)
Dúvidas comuns sobre o golpe do CEO e a clonagem de voz com IA
1. O que é o golpe do CEO?
É uma fraude em que o criminoso se passa por um executivo da empresa para pedir uma transferência urgente, normalmente para um suposto fornecedor. Na versão atual, ele usa inteligência artificial para clonar a voz do executivo e enviar áudios convincentes.
2. Quanto de áudio a IA precisa para clonar uma voz?
Poucos segundos de fala já podem bastar para as ferramentas atuais. Por isso, vídeos institucionais, entrevistas e reuniões gravadas viram matéria-prima para o golpe, e a defesa precisa estar no processo de pagamento, não na percepção de quem ouve.
3. Fiz o Pix e percebi que era golpe. O que faço?
Ligue para o banco imediatamente e peça a abertura do MED, o Mecanismo Especial de Devolução do Pix. Em seguida, preserve as evidências, registre boletim de ocorrência e acione o comitê de incidentes da empresa, incluindo o DPO.
4. A empresa precisa comunicar o golpe do CEO à ANPD?
Somente se houver incidente com dados pessoais que possa gerar risco ou dano relevante aos titulares. Nesse caso, a comunicação à ANPD e aos titulares deve ocorrer em até 3 dias úteis. Em qualquer cenário, o incidente deve constar do registro interno da empresa.